咖啡店连免费WiFi怕偷号?HTTPS那把小锁真不是摆设
上周六在楼下瑞幸蹭WiFi赶方案,旁边坐的穿高中校服的小姑娘,输外卖收货地址的时候反复盯着地址栏看,抬头凑过来问我:“姐,这前面有个小锁,是不是就不会有人偷我微信付款码啊?”
那把小锁,真不是给你装保险柜的
我当时笑了笑,没直接给她讲什么加密算法、非对称密钥。其实好多人对这个小锁的误解,从第一次打开浏览器就开始了。
大家默认有锁的网站就是“好人开的店”,没锁的就是“黑店”。真不是。
说穿了。它根本不管网站老板是做公益还是搞诈骗,它管的只有一件事:你从电脑、手机发出去的数据包,和网站回给你的内容,在网络上传的这段路上,没人能偷看,也没人能偷偷改内容。
这个逻辑其实特别好懂。就像你在咖啡店给朋友寄手写信,要是用普通白纸写,旁边凑过来的邻座、咖啡店的WiFi管理员、甚至路上随便蹭到你WiFi信号的人,都能瞟到你写了啥,甚至能偷偷把你信里写的“帮我带杯冰美式”改成“帮我带杯双倍浓缩全糖加奶盖”再递出去。HTTP就是那个敞着口的普通信封,谁都能拆,谁都能改。
而HTTPS呢,就是给这个信封套了个带特殊封条的加密壳,路上的人就算拿到了,也拆不开看里面写了啥,更别说偷偷改字了——改了的话,收件人一眼就能看到封条坏了,直接拒收。
你手机里藏的小证书,才是锁的真正钥匙
好多人以为这个加密壳是网站单方面做出来的,其实你自己的手机、电脑里,早就存了一堆能“拆封条”的熟人——就是大家常听的根证书。
类比成小区保安就好懂了:这些根证书就是小区里大家都信得过的老保安,平时记着所有正经住户的门卡样式,要是有人拿个假门卡想混进来,保安直接就拦了。网站申请HTTPS证书的过程,就相当于去保安那里登个记,证明“我家是真的,不是冒牌的”。
我之前在某互联网公司上班的时候,IT部给所有人的电脑推了个“安全防护插件”,装完之后我开公司内网的HTTPS网站,居然能看到被人偷偷插的弹窗广告。
是不是突然后背一凉?
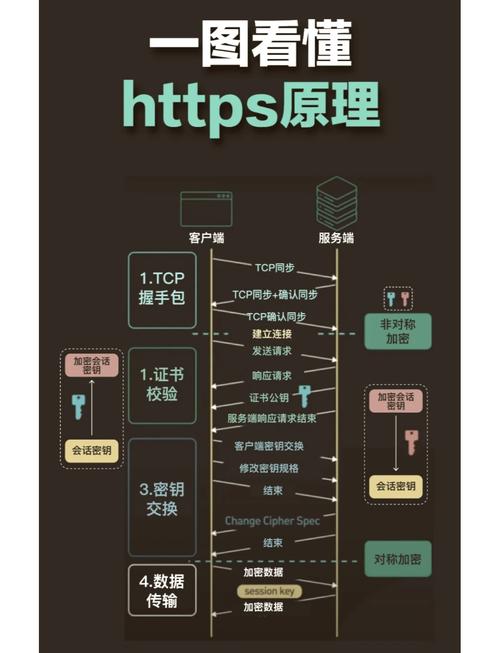
为啥会这样?因为那个插件偷偷在你电脑里加了个它自己当“保安”的根证书,相当于它能光明正大拆你的加密信封看一眼,再重新封好给网站递过去。说白了,只要你的设备信任了谁的根证书,谁就能当那个半路拆信的人。
所以啊。那些弹出来让你“安装安全证书”的不明弹窗,千万别随手点同意。
有小锁就够了?这两种情况照样要留神
别觉得有锁就万事大吉。我踩过的坑、见过的坑,真的能列一长串。
第一种就是大家最容易碰到的钓鱼网站。现在的骗子精得很,仿冒的演唱会购票网站、奶茶店优惠券链接,都能正经申请HTTPS证书,页面做的跟官方一模一样,地址栏也亮着小锁。但HTTPS不管网站本身是不是骗子啊,你就算把加密信封寄到了骗子家门口,输了身份证号、付了钱,人家照样能给你寄假票、发诈骗短信。
第二种就是大家总不当回事的浏览器红警告。我之前帮我妈修手机,看到她浏览器里堆了七八个“连接不安全”的弹窗,问她为啥总点“继续访问”,她说“不继续就看不到完整的广场舞教学视频了”——真的,当时我脑壳都大了。
你以为那个红警告是浏览器故意挡你看内容?根本不是。那是浏览器在扯着嗓子喊:“有人在半路改你收到的东西啊!再点进去,你可能就被塞一堆垃圾软件、弹一堆赌博广告了!”
其实哪有什么绝对的上网安全啊。HTTPS说白了就是给你上网的路铺了层隔离带,把那些伸手偷你密码、改你订单的小贼挡在护栏外面。但你要是自己主动翻护栏往沟里跳,就算隔离带修得再厚,也拦不住对吧?