存了三年的娃成长视频被锁?别把勒索软件当远在天边的事
上周去家楼下的烘焙店买可颂,老板张姐坐在收银台后面脸都白了。
电脑屏幕黑着。
中间弹个歪歪扭扭的白框,说所有文件被加密,要付0.1个比特币才能拿解密密钥。
她点开给我看的时候,我都气笑了——那弹窗上的骷髅头还一卡一卡的,十年前我帮我爸修电脑时见过一模一样的套路,现在还出来骗钱。
你以为中招的都是大企业?
之前刷到太多新闻,总觉得勒索软件是那种穿黑帽衫的黑客,蹲在写字楼楼下偷上市公司核心数据,张口要几百万赎金的都市传说。根本不是。
现在的勒索软件早就卷到下沉市场了。专盯开社区店的小老板、在家存了一堆旅游照片和娃成长视频的普通网友、甚至是刚上大学不会甄别安装包的学生。
为啥选这些人?好拿捏啊。大公司有专门的IT团队,有实时离线备份,你加密了我直接切备份系统,根本不跟你废话。小老板呢?电脑里装的是进货表、客户微信备注、攒了好几年的配方文档,从来没做过备份,一被锁就慌,换算下来赎金也就两三千,觉得比丢了重新做划算,直接就转钱了。
张姐当时已经把比特币交易软件都下好了,就等输地址转钱。我赶紧给她按住手腕。
别着急转钱,你遇到的可能是“纸老虎”
我当时让她把电脑强制关机,拔了网线,重新开机进安全模式,扫了一遍本地文件——合着那破软件根本就没真的加密。
就是把所有的文档都设置成了隐藏属性,改了个看起来很吓人的后缀名,弹个大框吓唬人。现在针对普通网民的简易勒索程序,一大半都没有真的加密能力,就是靠信息差赚胆小鬼的钱。毕竟很多人看到“你的文件被加密”几个字,腿都软了,根本不会点开文件夹看一眼自己的文件是不是真的打不开。
我当时翻了翻她的电脑,所有被“加密”的文件,右键点属性,大小跟之前一模一样,就是被藏起来了。把隐藏属性改回来,十分钟就全找着了。连她压在电脑里那个写了半本的新品菜单,都好好的躺在桌面文件夹里。
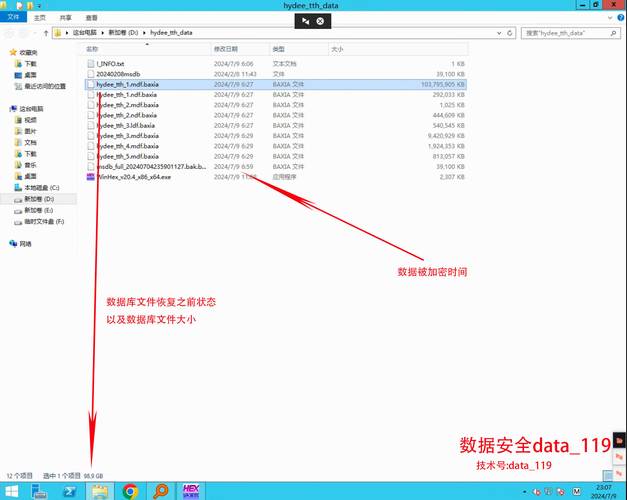
不过话说回来,也不是所有的都是纸老虎。真碰到那种会把你文件用AES算法加密的狠角色,也别第一时间想着转钱。碰到勒索弹窗的第一反应,绝对不是掏手机转钱——很多时候你付了钱,人家也根本不会给你解密密钥,毕竟干这事儿的人,本来就没什么信用可言。
真中招了,这几步比转钱靠谱
头一件事,拔网线。别只断Wi-Fi就完事,直接把网线拔了,别让病毒顺着网络把你存在移动硬盘、共享文件夹里的备份也给加密了。上次有个朋友中招,断了Wi-Fi没拔网线,连在同一个路由器上的移动硬盘直接被扫了个遍,白攒了好几年的旅行照片备份。
然后别瞎找那种网上的“解密大师”,很多都是骗子,收了你钱根本解不开,转头就把你拉黑。先去那个专门收集勒索病毒解密工具的公益站,查一下你被改的文件后缀名,看看有没有对应的免费解密工具。现在很多之前的勒索病毒,密钥早就被全球的安全研究员放出来了,根本不用付钱。
我后来帮张姐顺了下病毒来源——她前一天为了下那个号称“全网最全欧式面包配方”的压缩包,从一个不知名的论坛下的,解压的时候把里面那个伪装成“配方.pdf.exe”的程序点开了,杀毒软件跳了个提示她嫌烦,直接给关了。
说真的,这种事防起来真的没那么复杂。别随便下那种来源不明的安装包,别点弹窗上跳出来的“免费领资料”“你的电脑存在风险”的按钮,每个月花十分钟把重要文件拷到移动硬盘里存一份,比你买个几百块的杀毒软件管用多了。
毕竟啊,你存了三年的娃的成长视频,攒了半本的开店配方,哪一样都比那点赎金值钱,但真没必要给躲在屏幕后面的骗子送钱。