钓鱼网站:那个让你亲手把密码递过去的骗局,到底长什么样?
前两天我妈给我打电话,语气特别急。她说她收到一条短信,说她的快递丢了要理赔,点进去填了银行卡号、身份证号,最后一步要输验证码的时候,她犹豫了一下,打电话问我。
我听完心里咯噔一下。赶紧让她把页面关了,再查查卡里余额。还好,没少。
就差一步。真的就差那一步。
这事让我觉得,得好好说说钓鱼网站这件事。不是那种干巴巴的科普,是真正能让你在关键时刻反应过来、手指头别乱点的东西。
它不是什么高深技术,就是个“长得像”的游戏
很多人对钓鱼网站有误解,觉得那是什么黑客才能搞出来的东西,离自己很远。说白了,钓鱼网站本质上就是一个仿冒页面。它把你的视觉骗过去,剩下的靠你自己动手。
你见过那种在路边摆摊卖假鞋的吗?远看是那个牌子,走近一看,logo的弯钩方向不对,走线歪歪扭扭。钓鱼网站也是这个逻辑——它仿的是银行、电商、运营商、快递公司的登录页。你眼睛扫过去觉得“嗯,是那个页面”,手指就开始打字了。
但问题在于,手机屏幕就那么点大。地址栏被压缩得可怜,页面加载又快,你根本来不及细看。
钓鱼网站的核心就一件事:让你在假的页面上,输入真的账号密码。你输入完,数据直接进了对方的口袋。你的密码、你的验证码、你的银行卡信息,全都打包送走了。
就这么简单。简单到有点荒谬。
那些让你上钩的瞬间,往往都披着“紧急”的外衣
我观察过不少被骗的案例,发现一个规律:钓鱼网站从不孤立出现,它总是带着一个“故事”来找你。
那个故事可能是:你的账户异常,需要立即验证。你的快递丢了,点此理赔。你的ETC过期了,速速续费。你有一笔退款,请填写收款信息。你的积分即将清零,赶紧兑换。
发现了吗?全是跟你利益直接挂钩、而且带着时间压力的事情。它不给你冷静思考的空间。你心里一急,手就快了。
我自己有一次差点上当。收到一封邮件,说我的某个云盘账号异地登录,要求我点链接确认身份。我当时正在外面吃饭,看到“异地登录”四个字,脑子里的警报直接拉响——但不是拉响给钓鱼网站的,是拉响给我的账号安全焦虑。我差点就点了。
后来是那个链接长得实在太丑了,域名是一串乱码加数字,我才停手。
你看,骗子玩的就是情绪劫持。他们不攻击你的技术漏洞,他们攻击你的心理漏洞:焦虑、贪婪、好奇、恐惧。
还有一个特别容易被忽略的入口:WiFi。你在咖啡馆、机场连上一个名字叫“Starbucks_Free”的热点,连上之后弹出一个登录页面,让你输入手机号验证。你可能想都没想就输了。那个页面,也是钓鱼网站。你连的WiFi本身就是骗子搭的。
所以钓鱼网站不只是在短信和邮件里。它可能就在你头顶那个看起来人畜无害的WiFi信号里。
几个你可能没注意过的识别细节
我知道你可能听过一万遍了:“看域名”“看https”“别乱点链接”。但说实话,这些建议太笼统了,关键时刻根本想不起来。我给你几个更具体的、能刻在脑子里的判断方法。
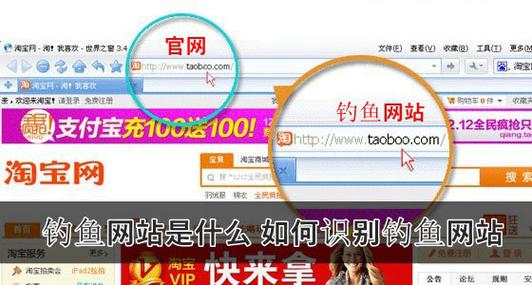
第一个,看域名里那个“小尾巴”。 真正的官网域名通常很短,结构简单。钓鱼网站的域名经常是这种画风:icbc-verify.com、taobao-login.cn、jd-refund.xyz。它会把正规品牌的名字塞在前面,后面跟一串后缀。你看到这种“品牌名+动作词+奇怪后缀”的组合,直接关掉。
还有一个更阴的招:用形近字母。比如把英文字母“l”换成数字“1”,把“o”换成数字“0”。paypa1.com 和 paypal.com,你扫一眼能分清吗?手机上更难。
第二个,看它让你输入什么。 这是我觉得最管用的判断标准。正规的银行、电商平台,永远不会在非官方App或官网之外的地方,让你同时输入账号、密码、验证码、银行卡号这一整套信息。如果某个页面一口气全要,百分之百有问题。尤其是验证码——验证码是你最后一道防线,任何让你把验证码念出来、输到非官方页面的行为,都是在拆自己的锁。
第三个,别信页面上的“安全认证”图标。 那个小锁头、那个“SSL加密”的字样,现在花几十块钱就能买到证书。有锁不等于安全,只说明数据传输过程加密了,不代表对面是好人。你在骗子的网站上输密码,传输过程确实是加密的,加密着送给骗子。
说个容易挨骂的观点:有时候被钓,真不全是“笨”

很多人一听说谁被钓鱼网站骗了,第一反应是“这也能信?”“贪小便宜活该”。
我以前也这么想。直到我自己差点中招那次,我才意识到,钓鱼网站的设计者对人性的研究,比大部分产品经理都深。
他们知道你在什么时候最脆弱。比如刚下班、脑子发木的时候。比如你正在等一个重要的快递。比如你收到一个看起来来自老板的邮件,说“这份文件你看一下”。
有个做安全的朋友告诉我一个案例。有个公司的高管,收到一封模仿公司内部系统的邮件,点进去输入了账号密码。然后骗子用他的账号,给全公司发了钓鱼邮件。一圈下来,几十个人的密码全泄露了。
你说这个高管笨吗?能坐到那个位置的人,肯定不笨。但他每天处理几百封邮件,那个钓鱼邮件做得几乎和内部通知一模一样,他点进去的时候可能正在接电话,一边说话一边操作。就是那一秒钟的松懈。
所以我现在特别反感那种“被骗是因为蠢”的论调。骗子是专业的,他们一天到晚就研究这个。你是一个普通人,你有工作、有生活、有一堆事要操心。你在明处,他们在暗处。你偶尔分个神,太正常了。
关键是事后怎么处理。
如果你真的在一个可疑页面上输过信息,记住这个顺序:先断网,再改密码,再打电话给银行或平台冻结账户,最后报警。别先急着删短信、删记录,那些都是证据。也不要觉得“反正没多少钱就算了”——骗子拿到你的信息之后,可能过几个月才用,那时候你根本想不起来是哪次泄露的。
还有一点,别只在那个平台上改密码。如果你习惯用同一个密码,把所有用同样密码的地方都改掉。钓鱼网站拿到密码之后,第一件事就是拿这个密码去撞你其他的账号。对吧,就是那种“一个密码走天下”的习惯,在这种时候最要命。
最后说点实在的
防钓鱼网站这件事,技术手段永远只是辅助。浏览器的拦截提示、手机的安全软件,它们能挡掉一部分,但挡不掉全部。真正管用的,是你脑子里那根弦。
我现在养成了一个习惯:不管收到什么链接,只要它让我输入密码或者验证码,我都先把页面关掉,然后自己手动打开官方App或者输入官方网址去操作。银行的事,我自己开银行App。快递的事,我自己开快递App。不通过任何别人给我的链接进去。
多花十几秒,省掉一堆麻烦。
还有,家里有老人的,真的多跟他们聊聊这个。我妈要不是多问了我一句,那验证码就发出去了。她不是不懂,她只是不知道那个页面是假的。你跟他们讲“钓鱼网站”四个字,他们可能没概念。你就说:“不管谁发来的链接,只要让你填密码和验证码,先挂掉,打电话问我。”
这句话,比什么科普都管用。
行了,就聊这么多。下次再看到那种让你心头一紧的短信,先深呼吸。别急着点。